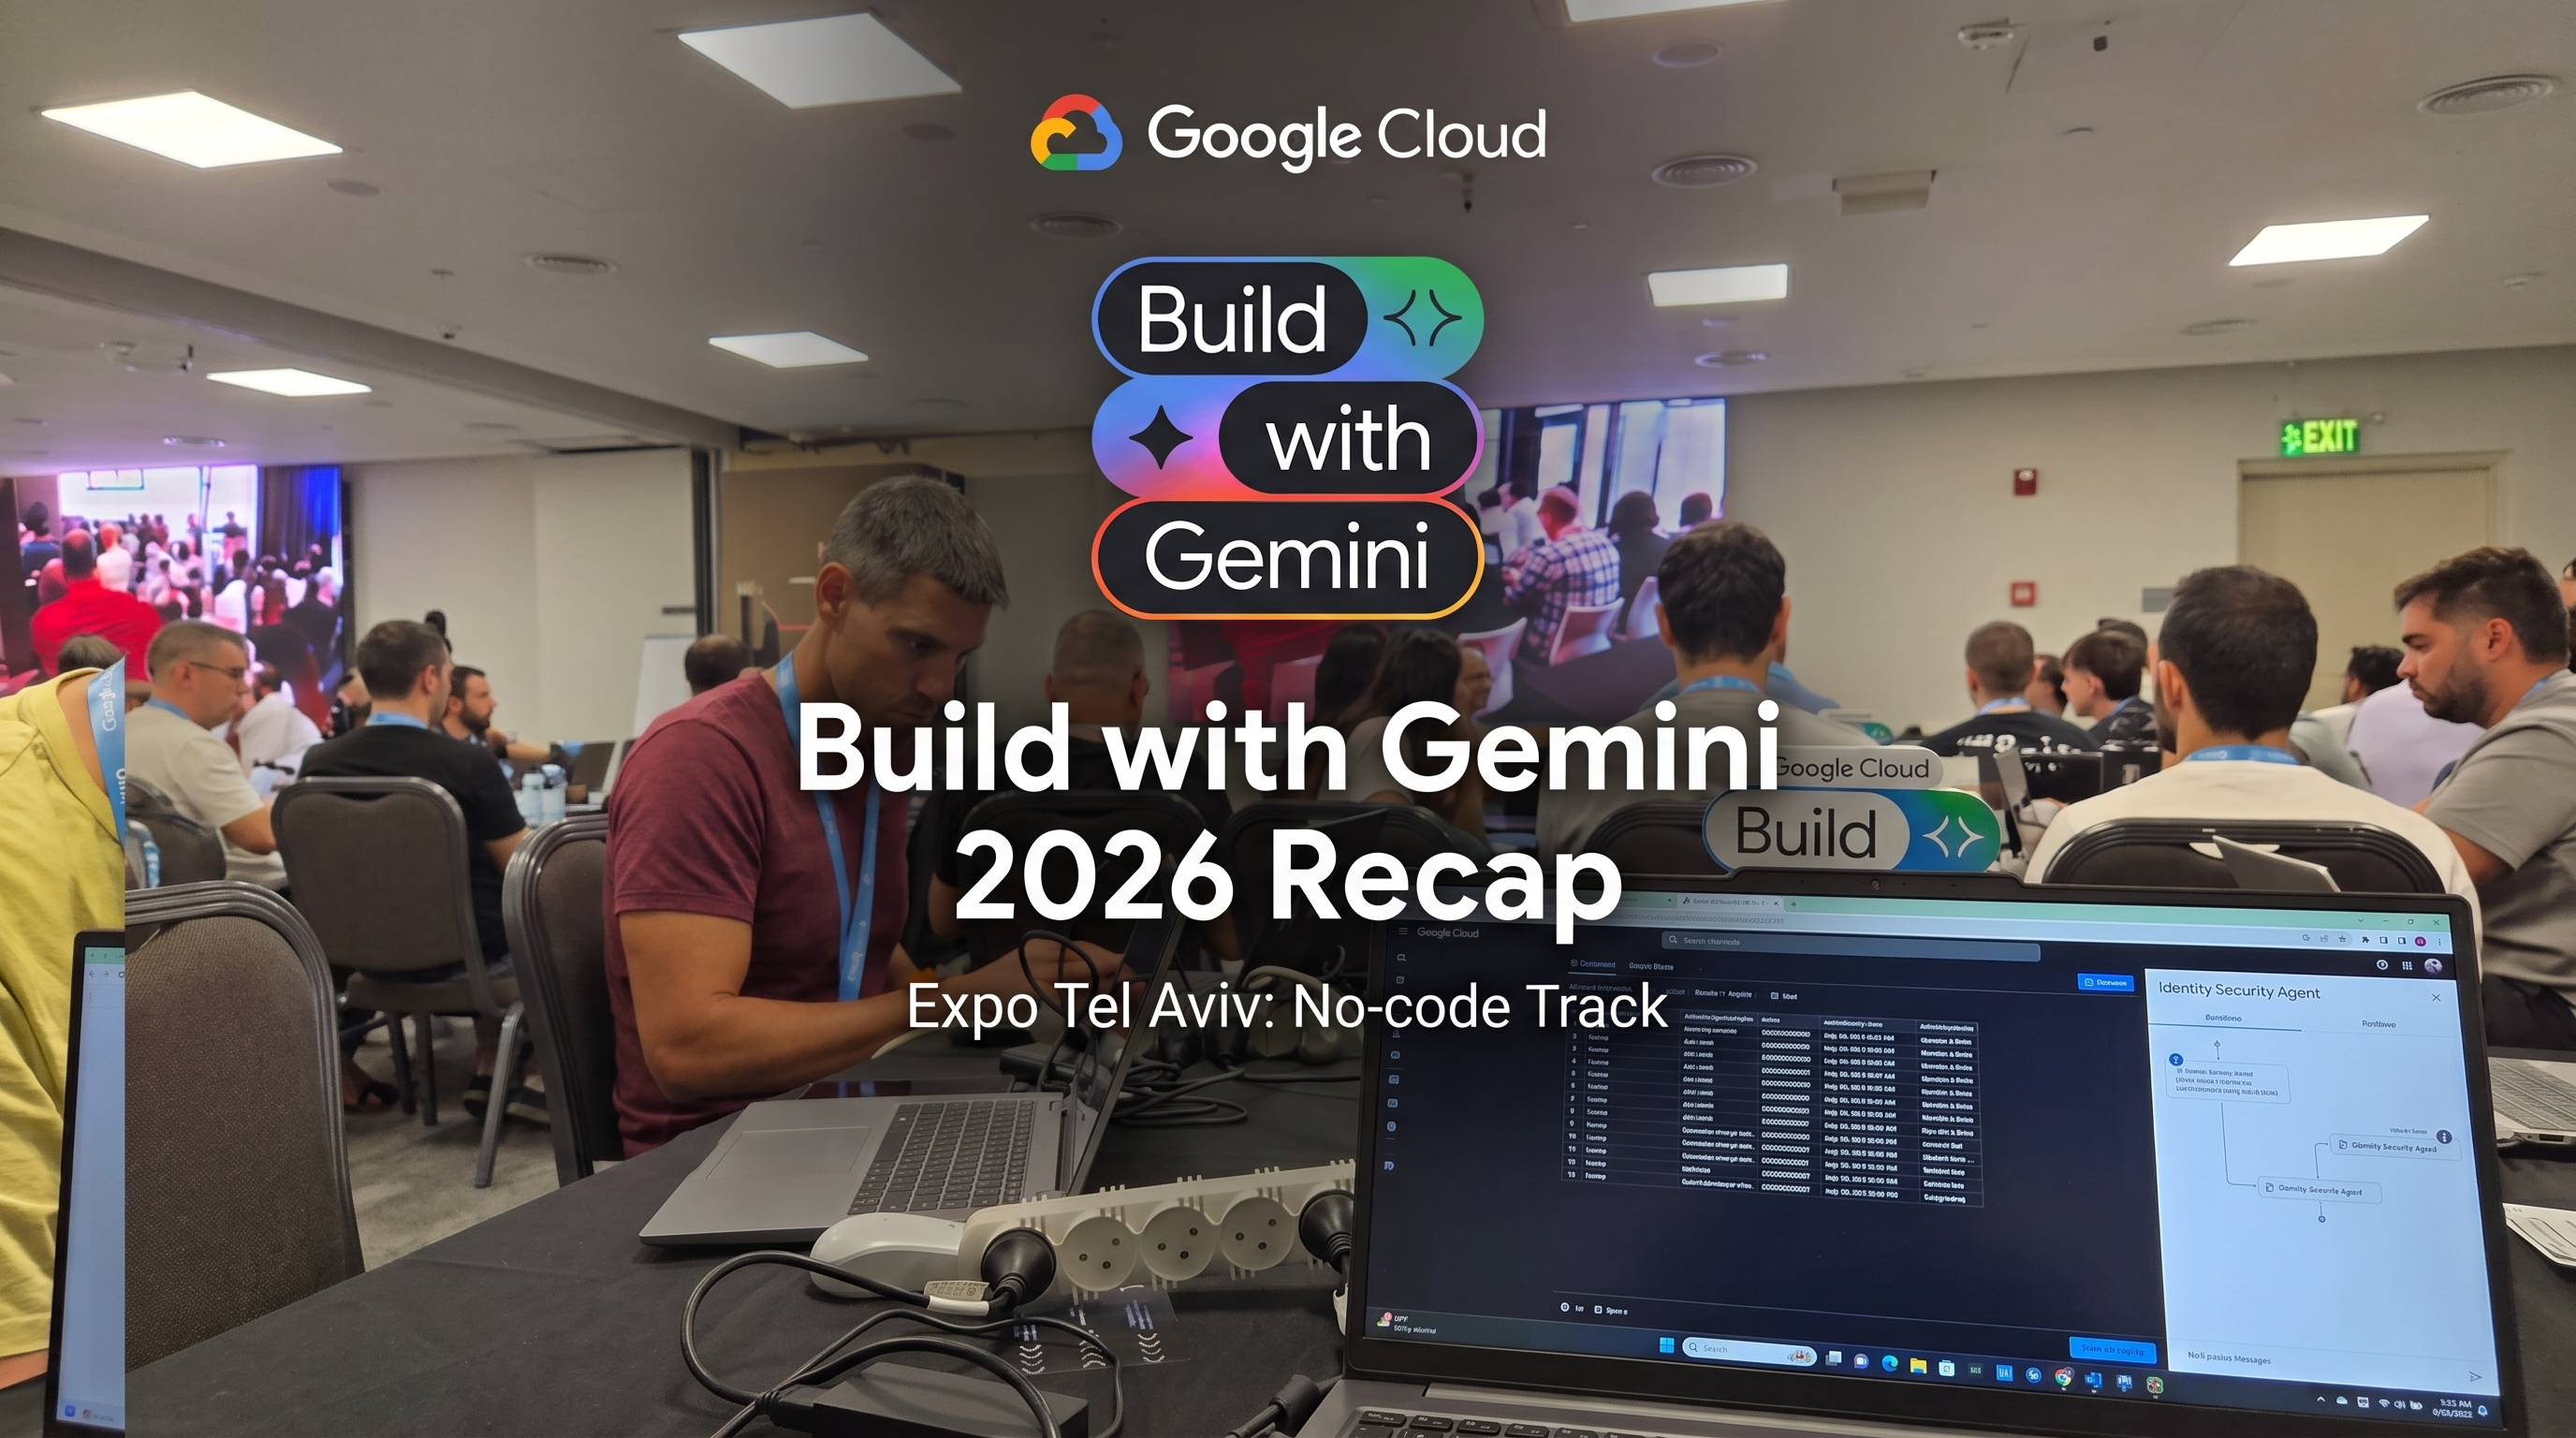
ביום רביעי שעבר הגעתי לגני התערוכה לכנס Build with Gemini 2026, והפעם משהו היה שונה מההייפ הרגיל - זה היה כנס מעשי נטו.
החלוקה הייתה חדה וברורה לשני אולמות: מסלול Code למפתחים, ומסלול No-code שמיועד לאנשי מוצר, עסקים ומובילי חדשנות בארגונים. בחרתי במסלול ה-No-code מתוך סקרנות לראות איך גוגל סוגרת את הפער בין היכולות המודליות המתקדמות לבין היישום היומיומי בארגונים.
ישבנו באולם גדול, ובתוך שניות מהרגע שהתיישבנו כולם כבר קיבלו גישה למעבדה אישית חיה עם כל היכולות של Gemini Enterprise. המטרה: להתנסות בידיים בכל מה שה-Ecosystem של גוגל מציע היום לאנטרפרייז.
הדבר שהכי בלט לאורך הסשן היה המהירות והקלות שבהן אפשר לבנות Workflows מורכבים ולהקים Agents מותאמים אישית. החיבור של האייג'נטים ישירות למערכות הארגוניות דרך פרוטוקול MCP (Model Context Protocol) הרגיש חלק, טבעי ובשל מאוד לתשתיות קיימות.
כמובן שלא הכל ורוד, ויש עדיין פערים מפתיעים. לדוגמה, במשימה די פשוטה של ניסוח מייל מעוצב כ-HTML ולא כטקסט רגיל, האייג'נט התקשה לייצר פלט נקי - משימה שמודלים אחרים בשוק פותרים היום בלי למצמץ. לצד זה, היו כמה מעבדות שלקחו את יכולות הניתוח והעיבוד של ג'מיני עד הקצה, ושם היתרון הטכנולוגי באמת הורגש.
החלק הכי מעניין מבחינתי היה משימת יצירת האייג'נט העצמאי.
תוך כמה דקות של הגדרת לוגיקה, בניתי Agent ממוקד לעולמות ה-Identity Security בארגונים גדולים:
- קליטת נתונים: הסוכן מקבל דוח גישה מלא (CSV) הממפה פעילות של ישויות בארגון - החל ממשתמשים אנושיים ועד חשבונות שירות (Service Accounts) וסוכנים עצמאיים, כולל כתובת IP מקור ויעד (מכונה או IP).
- זיהוי אנומליות: באמצעות יכולות ההסקה של Gemini והנחיות מוגדרות מראש, האייג'נט מנתח את התנועות ומאתר חריגות מדפוסי התנהגות שגרתיים.
- התרעה ואכיפה: המערכת מפיקה ומנתבת דיווחים שוטפים ומתפרצים ישירות ל-CISO על הפרות של מדיניות ה-Identity Security הארגונית.
היכולת להקים פתרון אבטחה בסיסי אך פונקציונלי כזה, שמחובר לנתונים ארגוניים ומבצע הסקה תוך דקות בודדות וללא שורת קוד אחת, ממחישה בדיוק לאן עולם ה-Enterprise AI הולך.